

WordPress: amikor a fájltípus biztonsági okokból tiltott
Archív bejegyzés, szerkesztett tartalommal
A korábbi bejegyzés a WordPress 4.7 környékén tapasztalt feltöltési problémáról szólt. A hibaüzenet ma is előfordulhat, de nem feltétlenül ugyanaz okozza: a kiterjesztés, a tényleges MIME-típus, a jogosultság vagy a tárhely korlátozása is szerepet játszhat.
Ne kapcsold ki általánosan az ellenőrzést
A MIME-ellenőrzés teljes letiltása és az ALLOW_UNFILTERED_UPLOADS általános bekapcsolása nem jó alapmegoldás. Egy átnevezett vagy aktív tartalmat tartalmazó fájl veszélyes lehet. Először ellenőrizd a fájl valódi formátumát, a WordPress és a bővítmények támogatott verzióját, valamint a feltöltő felhasználó jogosultságát. Az SVG külön figyelmet igényel, mert szkriptet és külső hivatkozást is tartalmazhat.
Csak azt engedélyezd, amire szükség van
Ha egy üzleti feladat új fájltípust igényel, célzott engedélylistát és a tartalomnak megfelelő ellenőrzést vezess be. Egy upload_mimes-bejegyzés önmagában nem teszi biztonságossá a fájlt. Tesztelj helyi vagy elkülönített környezetben, legyen visszaállítható mentés, és ne módosítsd a WordPress magját. A feltöltési gondot a konkrét ok javításával oldd meg, ne a teljes biztonsági korlát lebontásával.
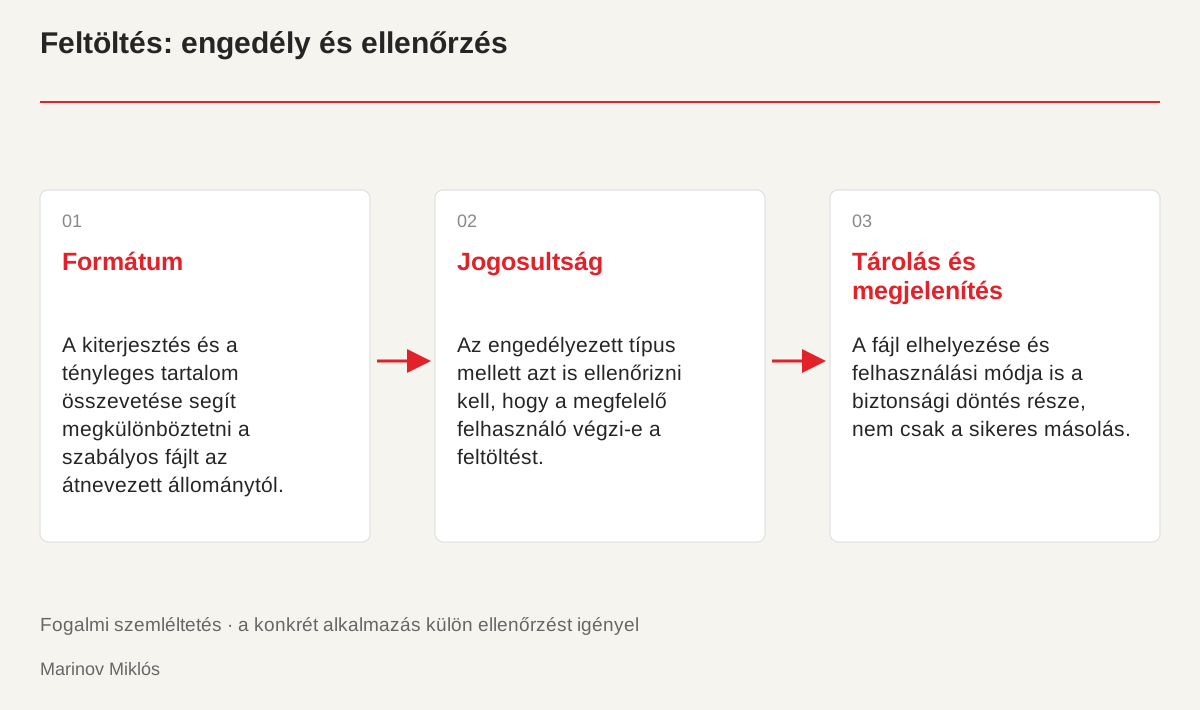
- Formátum: A kiterjesztés és a tényleges tartalom összevetése segít megkülönböztetni a szabályos fájlt az átnevezett állománytól.
- Jogosultság: Az engedélyezett típus mellett azt is ellenőrizni kell, hogy a megfelelő felhasználó végzi-e a feltöltést.
- Tárolás és megjelenítés: A fájl elhelyezése és felhasználási módja is a biztonsági döntés része, nem csak a sikeres másolás.
A hibaüzenet mögötti rétegek
A fájlnév kiterjesztése, a feltöltéskor közölt típus és a fájl tényleges tartalma nem feltétlenül egyezik. Egy képszerkesztőből hibásan mentett fájl vagy egy átnevezett dokumentum ezért más ellenőrzést igényelhet, mint egy tárhelyi méretkorlát. Először próbálj ki egy biztosan szabályos, kis méretű fájlt ugyanazzal a felhasználóval. Ha az működik, a problémás fájl és formátum vizsgálata kerül előtérbe. Ha egyik sem tölthető fel, a jogosultság, a tárolási hely és a kiszolgáló válaszának ellenőrzése segít. A pontos okot ne egyetlen általános üzenetből következtesd ki.
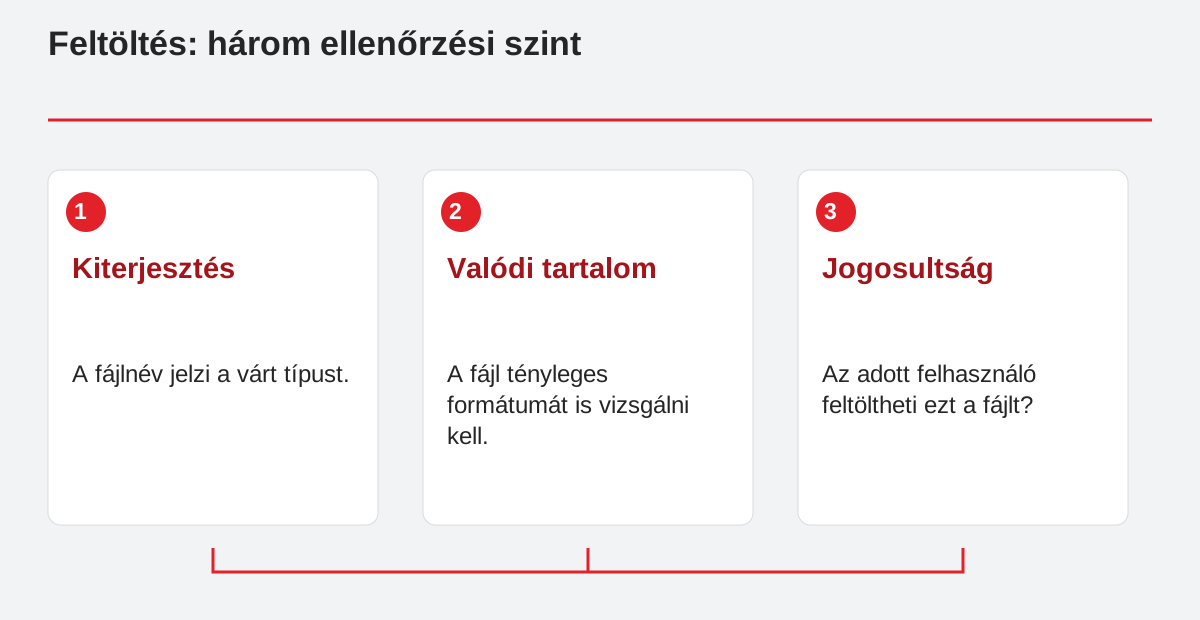
Feltöltés: három ellenőrzési szint.
- Kiterjesztés: A fájlnév jelzi a várt típust.
- Valódi tartalom: A fájl tényleges formátumát is vizsgálni kell.
- Jogosultság: Az adott felhasználó feltöltheti ezt a fájlt?
Egy fájltípus engedélyezése nem helyettesíti az ellenőrzést
Új formátum engedélyezésekor gondold át, ki tölthet fel, hol tárolódik a fájl, és milyen módon jelenik meg. Egy letölthető dokumentum más kockázatot jelenthet, mint egy közvetlenül beágyazott, aktív tartalmú grafika. Az SVG például XML-alapú formátum, ezért a puszta kiterjesztés nem igazolja a biztonságát. Az engedélyezés mellé megfelelő tisztítás vagy ellenőrzés, méretkorlát és jogosultság kell. A bővítmény megléte önmagában sem bizonyíték: vizsgáld meg, hogy ténylegesen mely ellenőrzést végzi, és a támogatott verzióban is működik-e.
Tesztelj olyan fájllal is, amelyet el kell utasítani
Nem elég csak a sikeres feltöltést kipróbálni. A tesztkörnyezetben ellenőrizd a téves kiterjesztést, a túl nagy állományt és a nem engedélyezett típust is, veszélyes tartalom éles kiszolgálóra küldése nélkül. A hiba legyen érthető, de ne tárja fel a szerver belső útvonalait. A felhasználó tudja meg, milyen formátum és méret fogadható el. A módosításnak a jogosulatlan feltöltést ugyanúgy meg kell akadályoznia, mint korábban. Ha egy új szabály minden fájlt elfogad, az nem a hiba kijavítása, hanem a korlát eltávolítása.
Fenntartható javítás
A változtatás külön, verziózott bővítményben vagy karbantartott konfigurációban legyen, ne a WordPress magjában. Jegyezd fel az engedélyezett formátumot és az üzleti indokot. Frissítés után ismételd meg a sikeres és az elutasított eseteket is. A korábban feltöltött képek megjelenése, a médiatár és a letöltési hivatkozások maradjanak működőképesek. A mentés és a visszaállítási terv azért fontos, mert a feltöltésekhez adatbázisrekordok is tartozhatnak. A cél a szükséges tartalom biztonságos kezelése, nem egy figyelmeztetés gyors eltüntetése.