

WordPress: wenn ein Dateityp aus Sicherheitsgründen blockiert wird
Archivbeitrag mit redaktionell überarbeitetem Inhalt
Der ursprüngliche Beitrag behandelte Uploadprobleme rund um WordPress 4.7. Die Meldung kann auch heute auftreten, muss aber nicht dieselbe Ursache haben. Erweiterung, tatsächlicher MIME-Typ, Benutzerrechte oder Hostingbeschränkungen können eine Rolle spielen.
Prüfungen nicht pauschal deaktivieren
Die vollständige Abschaltung der MIME-Prüfung und die allgemeine Aktivierung von ALLOW_UNFILTERED_UPLOADS sind keine sinnvolle Standardlösung. Umbenannte Dateien oder aktive Inhalte können gefährlich sein. Prüfe zuerst das echte Format, unterstützte Versionen von WordPress und Erweiterungen sowie die Berechtigung des Uploaders. SVG benötigt besondere Aufmerksamkeit, da es Skripte und externe Verweise enthalten kann.
Nur notwendige Formate erlauben
Erfordert eine Aufgabe einen weiteren Dateityp, verwende eine gezielte Freigabeliste und eine passende Inhaltsprüfung. Ein upload_mimes-Eintrag bereinigt die Datei nicht automatisch. Teste lokal oder in einer isolierten Umgebung, halte eine wiederherstellbare Sicherung bereit und verändere keine WordPress-Kerndateien. Behebe die konkrete Ursache, statt sämtliche Sicherheitsgrenzen zu entfernen.
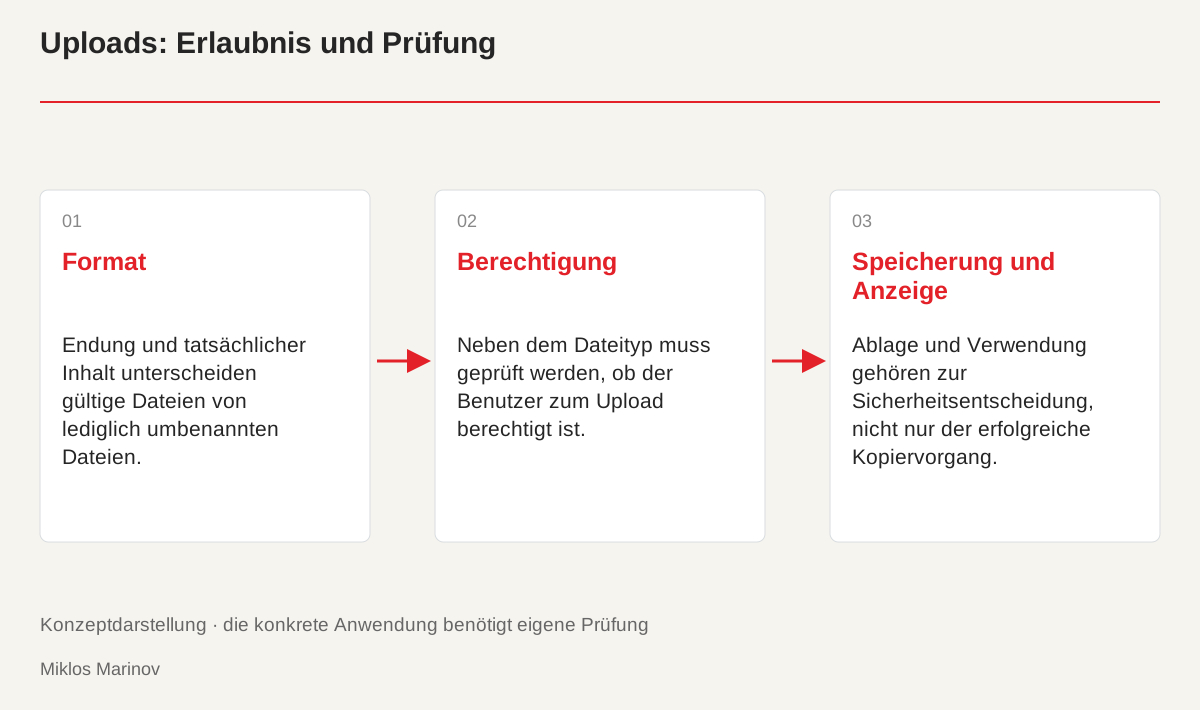
- Format: Endung und tatsächlicher Inhalt unterscheiden gültige Dateien von lediglich umbenannten Dateien.
- Berechtigung: Neben dem Dateityp muss geprüft werden, ob der Benutzer zum Upload berechtigt ist.
- Speicherung und Anzeige: Ablage und Verwendung gehören zur Sicherheitsentscheidung, nicht nur der erfolgreiche Kopiervorgang.
Die Schichten hinter der Fehlermeldung
Dateiendung, beim Upload angegebener Typ und tatsächlicher Inhalt müssen nicht übereinstimmen. Eine falsch gespeicherte Grafik oder umbenannte Datei braucht deshalb andere Prüfungen als ein Größenlimit des Hostings. Teste zunächst mit demselben Benutzer eine kleine, eindeutig gültige Datei. Funktioniert sie, stehen die problematische Datei und ihr Format im Mittelpunkt. Scheitern beide, helfen die Prüfung von Rechten, Speicherort und Serverantwort. Leite die Ursache nicht allein aus einer allgemeinen Meldung ab. Ein geordneter Vergleich grenzt den Fehler besser ein und verhindert, dass unnötig mehrere Sicherheitseinstellungen gleichzeitig verändert werden.
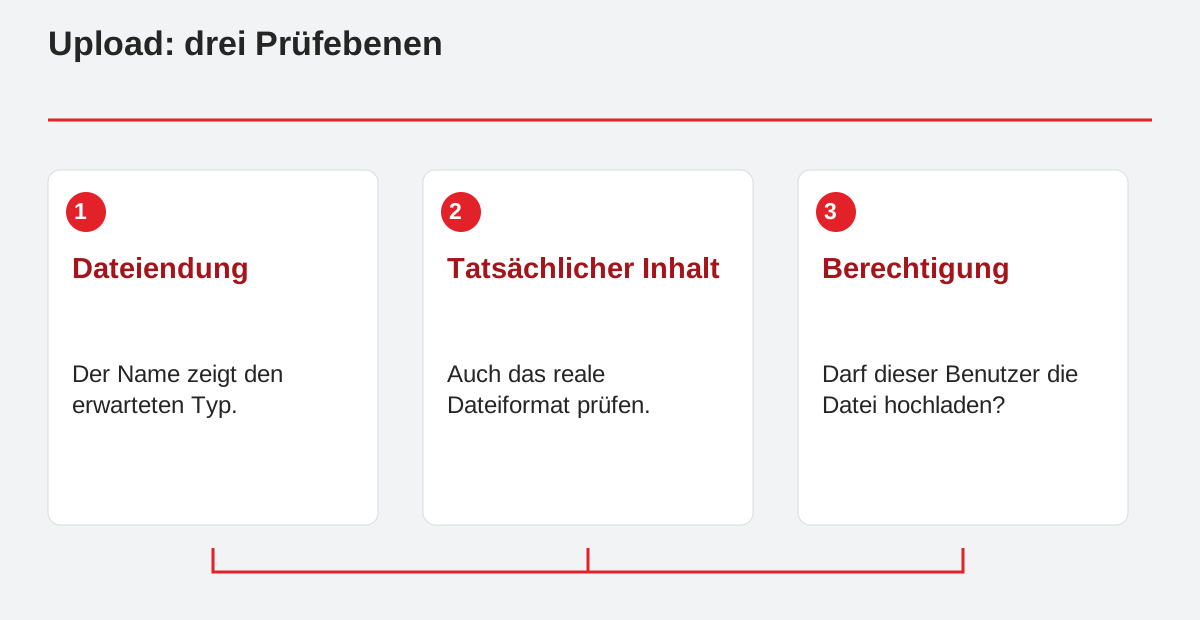
Upload: drei Prüfebenen.
- Dateiendung: Der Name zeigt den erwarteten Typ.
- Tatsächlicher Inhalt: Auch das reale Dateiformat prüfen.
- Berechtigung: Darf dieser Benutzer die Datei hochladen?
Gezielte Erlaubnis ist keine pauschale Ausnahme
Überlege beim Freigeben eines Formats, wer hochladen darf, wo die Datei gespeichert wird und wie sie angezeigt wird. Ein Download kann andere Risiken haben als eine direkt eingebettete Grafik mit aktiven Inhalten. SVG ist beispielsweise XML-basiert; die Endung bestätigt seine Sicherheit nicht. Ergänze die Freigabe durch passende Bereinigung oder Prüfung, Größenbegrenzung und Berechtigungen. Auch ein installiertes Plugin ist allein kein Nachweis. Prüfe, welche Kontrolle es tatsächlich durchführt und ob diese mit der unterstützten Version funktioniert. Die Regeln sollten zum konkreten Geschäftsbedarf passen statt jede denkbare Datei ohne Prüfung zu akzeptieren.
Auch abgelehnte Fälle testen
Ein erfolgreicher Upload reicht nicht aus. Prüfe in der Testumgebung falsche Endungen, zu große Dateien und nicht freigegebene Typen, ohne gefährliche Inhalte an den Liveserver zu senden. Eine Fehlermeldung soll verständlich sein, aber keine internen Serverpfade offenlegen. Nutzer müssen erlaubte Formate und Größen erkennen können. Die Änderung muss unberechtigte Uploads weiterhin verhindern. Akzeptiert eine neue Regel plötzlich sämtliche Dateien, wurde nicht der Fehler behoben, sondern die Grenze entfernt. Ein guter Test enthält deshalb sowohl zulässige Fälle als auch gezielte Gegenbeispiele und kontrolliert die Zugriffsrechte mit.
Eine wartbare Korrektur
Änderungen gehören in ein separates versioniertes Plugin oder eine gepflegte Konfiguration statt in den WordPress-Kern. Dokumentiere das erlaubte Format und den geschäftlichen Grund. Wiederhole nach Updates erfolgreiche und abgelehnte Fälle. Bestehende Bilder, Mediathek und Downloadlinks müssen weiterhin funktionieren. Backups und ein Wiederherstellungsplan sind wichtig, weil zu Uploads auch Datenbankeinträge gehören können. Das Ziel ist eine sichere Handhabung notwendiger Inhalte. Es geht nicht darum, eine Warnung möglichst schnell verschwinden zu lassen und dadurch eine unkontrollierte neue Uploadmöglichkeit zu schaffen.