

SSL és TLS: hogyan védi a HTTPS a weboldalad látogatóit?
Archív bejegyzés, szerkesztett tartalommal
Az SSL elnevezés a köznyelvben megmaradt, de a korszerű HTTPS-kapcsolat TLS-re épül. Ez a böngésző és a szerver közötti adatátvitelt védi: nehezebbé teszi a lehallgatást és az átvitel közbeni észrevétlen módosítást, a tanúsítvány pedig segít azonosítani a kiszolgálót. Nem csak webáruházaknál fontos. Egy bemutatkozó oldal kapcsolatfelvételi űrlapja vagy ügyfélkapuja is olyan adatokat továbbíthat, amelyeknek biztonságos kapcsolatra van szükségük.
Mi történik egy HTTPS-kapcsolat elején?
A böngésző és a szerver először egyezteti a biztonsági paramétereket. A böngésző ellenőrzi, hogy a tanúsítvány megfelel-e a megnyitott domainnek, érvényes-e, és megbízható tanúsítványlánchoz tartozik-e. Ezután olyan munkamenetkulcsokkal titkosítják a forgalmat, amelyeket a kapcsolat felépítése során állapítanak meg. A látogatónak ezt nem kell kézzel elvégeznie; a feladat a böngésző és a megfelelően konfigurált szerver együttműködése.
A mindennapi gyakorlatban ez például azt jelenti, hogy egy nyilvános Wi-Fi-hálózaton az ajánlatkérő űrlap tartalma nem egyszerű, olvasható HTTP-adatként utazik. A HTTPS ugyanakkor nem teszi láthatatlanná az összes hálózati körülményt: a kapcsolat céljára vagy méretére utaló információk egy része továbbra is megfigyelhető lehet.

Illusztráció: generált szervertermi kép, nem egy megnevezett tárhelyszolgáltató infrastruktúrája.
Mit igazol a tanúsítvány, és mit nem?
A tanúsítvány a domain és a kiszolgáló kriptográfiai azonosítója közötti kapcsolat ellenőrzését támogatja. Nem általános minőségi pecsét, és nem bizonyítja, hogy egy vállalkozás megbízható vagy egy ajánlat tisztességes. Egy adathalász oldalnak is lehet érvényes HTTPS-kapcsolata. A pontos webcímet ezért továbbra is ellenőrizni kell, különösen belépés vagy fizetés előtt.
A TLS az átvitel védelmét szolgálja. A szerveren tárolt adatokat, a hibás jogosultságkezelést vagy egy elavult alkalmazást külön kell védeni. A rendszerfrissítés, az erős jelszavak, a megfelelő hozzáférések és a mentések továbbra is szükségesek. A HTTPS önmagában nem jelent az összes adatvédelmi vagy fizetésbiztonsági követelmény teljesítését.
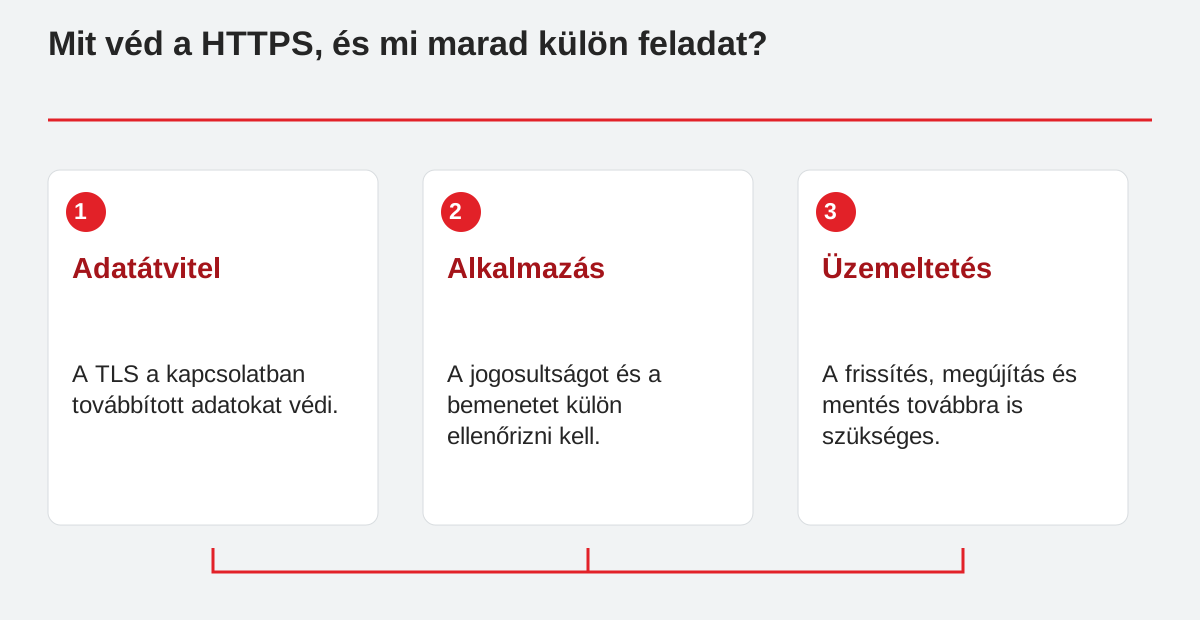
Mit véd a HTTPS, és mi marad külön feladat?
- Adatátvitel: A TLS a kapcsolatban továbbított adatokat védi.
- Alkalmazás: A jogosultságot és a bemenetet külön ellenőrizni kell.
- Üzemeltetés: A frissítés, megújítás és mentés továbbra is szükséges.
Az egész oldalon következetesen működjön
Az oldal mellett a képeket, betűkészleteket, stíluslapokat és szkripteket is HTTPS-en kell betölteni. Ha egy biztonságos oldal HTTP-s erőforrást kér, vegyes tartalom keletkezik; a böngésző ezt típustól függően felminősítheti HTTPS-re vagy letilthatja. Egy régi képútvonal így látványos hibát, egy blokkolt szkript pedig működésképtelen űrlapot okozhat.
A HTTP-címeket a megfelelő HTTPS-változatra kell irányítani, és az űrlap beküldési címének is biztonságosnak kell lennie. A munkamenetsütiknél a Secure jelző HTTPS-kapcsolatra korlátozza a sütik továbbítását; a HttpOnly és a megfelelő SameSite-beállítás más kockázatokat kezel. Egyik sem helyettesíti az alkalmazás saját jogosultság- és bemenetellenőrzését.
Megújítás és felügyelet
A tanúsítvány lejárhat, ezért a kiadás mellett a megújítás és annak ellenőrzése is üzemeltetési feladat. Az automatikus folyamatot érdemes felügyelni: egy megváltozott DNS-beállítás vagy hibás ellenőrzési útvonal megakaszthatja. A lejárati értesítések, a domainváltozatok és a teljes tanúsítványlánc rendszeres ellenőrzése segít időben észrevenni a problémát.
Ingyenes tanúsítvány is adhat megfelelő védelmet, ha helyesen használják. A korábbi, 25 évre szóló ingyenes biztonsági ígéret viszont nem megalapozott garancia. A biztonság folyamatos gondozás: egy aktív tanúsítvány mellett a konfigurációt és az alkalmazás állapotát is követni kell.
Kapcsolódó olvasnivaló
Sütik és hozzájárulás: mikor kell valódi választást adni?
MDN: a TLS működése · MDN: vegyes tartalom · Let's Encrypt: tanúsítványok és megújítás